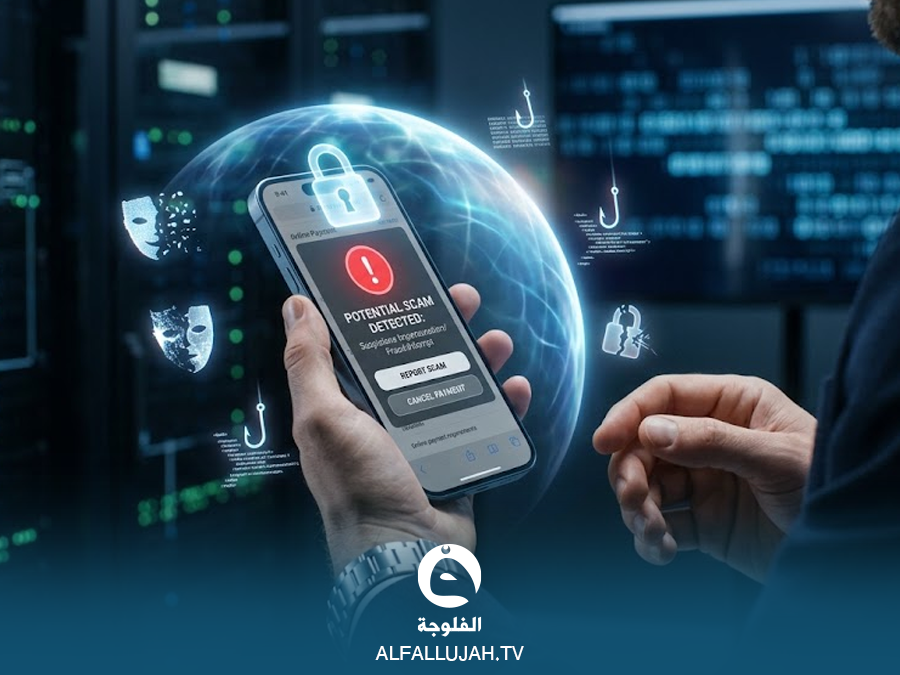
أضافت “أبل” في نظامي iOS 27 وiPadOS 27 ميزة أمنية جديدة تحمل اسم “Impersonation Risk Detection”، تهدف إلى مساعدة مستخدمي آيفون وآيباد على اكتشاف الأنشطة المشبوهة التي قد تشير إلى تعرضهم لعملية احتيال.
وتنجح العديد من عمليات الاحتيال القائمة على الهندسة الاجتماعية في تجاوز وسائل الحماية الأمنية التقليدية، لاعتمادها على خداع المستخدم أو الضغط عليه لدفعه إلى تنفيذ إجراء قد يعرضه للخطر.
ولمواجهة هذا النوع من الهجمات، طورت “أبل” الميزة الجديدة لرصد مؤشرات عمليات الاحتيال النشطة قبل أن يكمل المستخدم إجراءات حساسة.
كيف تعمل ميزة Impersonation Risk Detection؟
عند استخدام تطبيق يدعم ميزة “Impersonation Risk Detection” على آيفون أو آيباد، يمكن للتطبيق طلب تقييم للمخاطر عند محاولة تنفيذ إجراء حساس، مثل إجراء عملية دفع أو تغيير معلومات أمنية مهمة في الحساب، ككلمة المرور.
وتحلل الميزة معلومات مرتبطة باستخدام الجهاز وحساب “أبل” بهدف البحث عن مؤشرات قد تدل على وجود عملية احتيال.
وبناءً على التحليل، يحصل التطبيق على واحد من ثلاثة مستويات للمخاطر:
“غير معروف”: لم يتم اكتشاف دليل على نشاط مشبوه، لكن ذلك لا يعني بالضرورة أن الإجراء آمن.
“متوسط”: تم اكتشاف بعض المؤشرات التي قد تدل على نشاط مشبوه.
“مرتفع”: تم رصد مؤشرات قوية على وجود نشاط مشبوه.
وبعد ذلك، يقرر التطبيق الإجراء المناسب استنادًا إلى مستوى المخاطر. فقد يطلب من المستخدم التحقق من هويته، أو يعرض تحذيرًا، أو يضيف فترة تأخير قبل تنفيذ الإجراء.
وتؤكد “أبل” أن التطبيق هو الذي يحدد الإجراء النهائي الذي سيتخذه بناءً على مستوى المخاطر.
ماذا يحدث لبيانات المستخدم؟
توضح “أبل” أن المعلومات الموجودة على الجهاز والمستخدمة لإنشاء التقييم تُحلل على الجهاز، ولا تحصل الشركة على البيانات الأساسية المستخدمة في إنشاء مستوى المخاطر.
كما تؤكد أنها لا تحلل محتوى المستخدم داخل تطبيقات Photos أو Messages أو Mail.
وعند طلب التطبيق تقييمًا للمخاطر، تعرف “أبل” فئة النشاط الذي كان المستخدم يحاول تنفيذه داخل التطبيق، مثل تسجيل الدخول إلى حساب أو إجراء عملية دفع، لكنها لا تحصل على محتوى النشاط.
أما التطبيق الذي يطلب التقييم، فيحصل على إشارات مستوى المخاطر، وليس المعلومات الأساسية التي استُخدمت لإنشائها.
الميزة متوقفة افتراضيًا
تحتاج ميزة “Impersonation Risk Detection” إلى تفعيلها من جانب المستخدم حتى تتمكن التطبيقات المدعومة من طلب إشارات تقييم المخاطر.
ويمكن للمستخدم التحكم في الميزة من إعدادات الخصوصية والأمان في الجهاز، إلى جانب إدارة وصول التطبيقات إليها بصورة منفصلة.
كيف تفعّل ميزة مكافحة الاحتيال؟
لتفعيل “Impersonation Risk Detection” على آيفون أو آيباد، يمكن اتباع الخطوات التالية:
افتح تطبيق “الإعدادات” (Settings)، ثم انتقل إلى “الخصوصية والأمان” (Privacy & Security)، ومرر إلى أسفل حتى تصل إلى “Impersonation Risk Detection”.
بعد فتحها، فعّل خيار “Share with App Developers”.
وتشير “أبل” إلى أن تغيير إعداد الميزة قد يستغرق ما يصل إلى 24 ساعة حتى يدخل حيز التنفيذ.
مراقبة التطبيقات وإلغاء الوصول
تتيح صفحة إعدادات “Impersonation Risk Detection” للمستخدم معرفة التطبيقات التي طلبت مؤخرًا تقييمًا للمخاطر، إلى جانب مراجعة أنواع الإجراءات التي أدت إلى تقديم تلك الطلبات.
كما يستطيع المستخدم تعطيل وصول أي تطبيق إلى الميزة بصورة منفصلة، وقد تستغرق التغييرات ما يصل إلى 24 ساعة حتى تصبح سارية.
طبقة حماية ضد الهندسة الاجتماعية
تستهدف الميزة عمليات الاحتيال النشطة القائمة على الهندسة الاجتماعية، التي قد لا تتمكن وسائل الحماية التقليدية، مثل المصادقة الثنائية، من منعها، لأن المستخدم نفسه قد ينفذ الإجراء بعد تعرضه للخداع أو الضغط.
ومع دعم التطبيقات لهذه التقنية، يمكن أن تضيف “Impersonation Risk Detection” طبقة أخرى من الحماية للمستخدم عند تنفيذ إجراءات حساسة، مثل تسجيل الدخول أو إجراء المدفوعات.
شارك الصفحة على وسائل التواصل الاجتماعي
 35°C