لم تعد الهجمات الإلكترونية مقتصرة على الهواتف والحواسيب، بل امتدت إلى الثلاجات الذكية وكاميرات المراقبة وأنظمة التدفئة، مع تزايد اتصال الأجهزة المنزلية بالإنترنت، ما يفتح أبوابًا جديدة أمام القراصنة لاختراقها والتحكم فيها عن بُعد.
سلّط هجوم إلكتروني استهدف أنظمة التبريد في مئات المتاجر الكبرى الفرنسية الضوء على المخاطر المتزايدة المرتبطة باتصال المعدات والأجهزة بالإنترنت، بعدما كانت تعتمد سابقًا على أنظمة ميكانيكية إلى حد كبير.
وبحسب وكالة «رويترز»، أصبح بالإمكان مراقبة مجموعة متنامية من الأجهزة والتحكم فيها عن بُعد، بدءًا من الثلاجات وأنظمة التدفئة وصولًا إلى كاميرات المراقبة وشبكات الإنذار، ما يوفر فرصًا جديدة للمجرمين الإلكترونيين.
هل يستطيع القراصنة اختراق الثلاجات الذكية؟
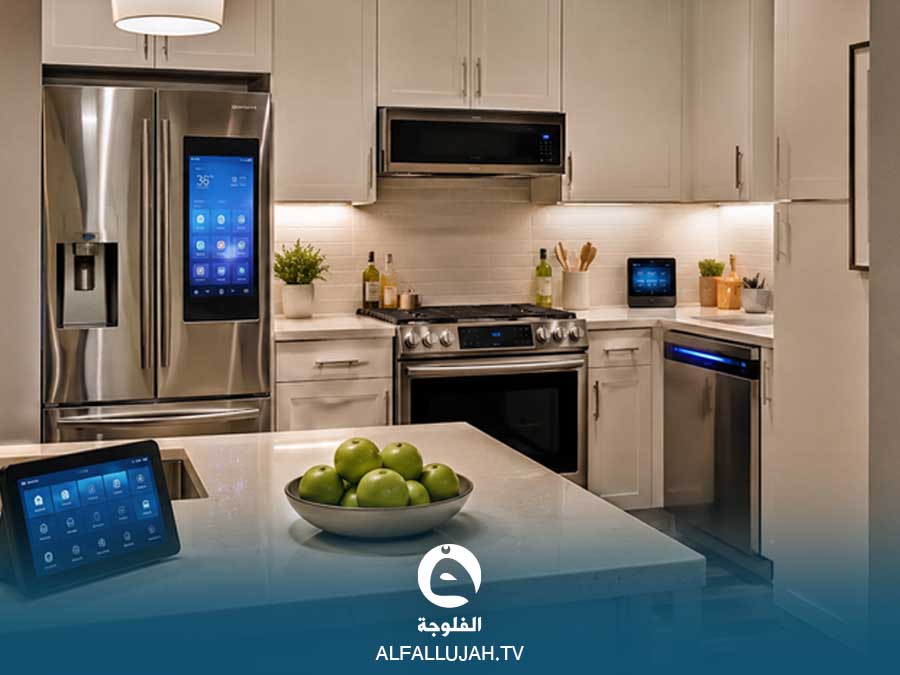
من الناحية التقنية، يمكن اختراق الثلاجات الذكية إذا كانت متصلة بالإنترنت، سواء بصورة مباشرة أو عبر تطبيقات الهاتف أو الخدمات السحابية أو الشبكات المنزلية.
وفي عام 2015، استعرض باحثون خلال مؤتمر متخصص بالقرصنة في مدينة لاس فيغاس الأميركية طريقة لاختراق ثلاجة ذكية من شركة سامسونغ، أتاحت اعتراض بعض البيانات المتبادلة عبر الإنترنت من خلال الجهاز.
ولا تقتصر أهداف القراصنة على التحكم في الثلاجة نفسها، إذ قد يسعون إلى سرقة البيانات أو تعطيل الخدمات أو استغلال الجهاز المخترق للوصول إلى شبكات وأنظمة أكبر.
ما الأجهزة المنزلية الأكثر عرضة للاختراق؟
تُعد الأجهزة المتصلة بالإنترنت والقابلة للتحكم عن بُعد من أبرز الأهداف المحتملة للهجمات الإلكترونية.
وتشمل هذه الأجهزة كاميرات المراقبة، وأجراس الأبواب المزودة بكاميرات، وأنظمة الإنذار، والأقفال الذكية، وأجهزة تنظيم درجات الحرارة، وأنظمة التدفئة المركزية.
كما قد تتعرض الثلاجات والأفران والغسالات الذكية للاختراق عند اتصالها بالإنترنت، بل إن بعض فرش الأسنان الحديثة باتت تتضمن إمكانات الاتصال بالشبكة.
ووفقًا لبيانات من قطاع الأمن السيبراني، تستهدف أكثر من ثلاثة أرباع الهجمات على الأجهزة المتصلة بالإنترنت أجهزة التوجيه «الراوتر»، وليس الأجهزة المنزلية الأخرى.
وتزايدت هذه المخاطر مع التوسع السريع في إضافة تقنيات الاتصال بالإنترنت إلى منتجات كانت تعمل سابقًا بصورة ميكانيكية بالكامل.
ماذا يستطيع القراصنة فعله بعد اختراق الأجهزة؟
يمكن للمهاجمين، بعد اختراق جهاز متصل بالإنترنت، جمع المعلومات أو السيطرة على وظائف الجهاز وإعداداته.
فعلى سبيل المثال، قد تتيح كاميرا مراقبة مخترقة الاطلاع على ما يجري داخل المنزل، بينما يمكن للأجهزة المزودة بميكروفونات التقاط الأصوات، وقد يكشف اختراق جهاز التوجيه البيانات التي تمر عبر الشبكة.
كما يستطيع القراصنة، بحسب مستوى سيطرتهم، تشغيل الأجهزة أو إيقافها، وتغيير إعداداتها، أو منع أصحابها من الوصول إلى حساباتهم.
وقد يؤدي اختراق جهاز تنظيم الحرارة إلى التأثير في نظام التدفئة، بينما يمكن أن يتسبب اختراق الثلاجات والمجمّدات في تعطيل التحكم بدرجات التبريد.
وفي الحالات الأكثر خطورة، قد تتحول الأجهزة ضعيفة الحماية إلى نقاط دخول تتيح للمهاجمين الوصول إلى أنظمة أخرى متصلة بالشبكة نفسها، أو سرقة معلومات شخصية مرتبطة بالحسابات الإلكترونية.
هل يمكن اختراق السيارات وشبكات الكهرباء والمياه؟
لا تقتصر المخاطر الإلكترونية على الأجهزة المنزلية، إذ كشف باحثون في الأمن السيبراني مرارًا عن ثغرات في المركبات المتصلة بالإنترنت.
وفي عام 2015، تمكن باحثون من التحكم عن بُعد في سيارة جيب أثناء سيرها، عبر نظام الترفيه المتصل بالإنترنت، ما دفع الشركة إلى استدعاء نحو 1.4 مليون مركبة لتحديث برمجياتها.
وبعد نحو عقد من ذلك، كشف باحثون عن ثغرة تتيح تتبع بعض سيارات كيا وفتحها وتشغيلها باستخدام رقم لوحة المركبة فقط.
وأكد الباحثون أنهم أبلغوا الشركة بالثغرات، التي عالجتها خلال أشهر، دون تسجيل أدلة على استغلالها في هجمات فعلية.
وفي المقابل، تتمتع المركبات والطائرات الحديثة بأنظمة متعددة للسلامة والنسخ الاحتياطي، فيما تعتمد البنية التحتية الحيوية، مثل شبكات الكهرباء والمياه، على طبقات إضافية من الحماية والمراقبة والضوابط التنظيمية.
ورغم أن هذه الأنظمة ليست محصنة بالكامل ضد الهجمات الإلكترونية، فإن اختراقها يكون عادة أكثر صعوبة مقارنة بالأجهزة المنزلية المتصلة بشبكات «واي فاي».
كيف تحمي أجهزتك المنزلية من الاختراق؟
يوصي خبراء الأمن السيبراني باتباع إجراءات وقائية أساسية للحد من مخاطر اختراق الأجهزة الذكية، أبرزها تغيير كلمات المرور الافتراضية وتفعيل المصادقة الثنائية عندما تكون متاحة، إلى جانب تثبيت التحديثات البرمجية والأمنية بصورة منتظمة.
كما ينصح الخبراء باستبدال الأجهزة التي توقفت الشركات المصنعة عن توفير التحديثات الأمنية لها، والإبقاء على معظم الأجهزة ضمن الشبكة الداخلية، وتجنب إتاحتها للاتصال المباشر عبر الإنترنت ما لم تكن هناك حاجة واضحة لذلك.
وتبقى القاعدة الأساسية للحماية هي أن تقليل عدد الأجهزة المتصلة بالإنترنت يحد من نقاط الدخول المحتملة التي يمكن للقراصنة استغلالها لشن هجماتهم.
شارك الصفحة على وسائل التواصل الاجتماعي
 36°C